

문제 인증서 계속 신뢰…통신 가로채기 악용 우려
삼성전자 스마트TV의 홈 화면 광고를 가족사진으로 바꾼 해외 개발자의 실험이 공개됐다. 보안 문제가 확인된 인증서라도 해당 TV는 여전히 신뢰한다 허점을 이용한 것으로, 스마트TV의 인증서 관리와 보안 업데이트 필요성을 보여준 사례다.
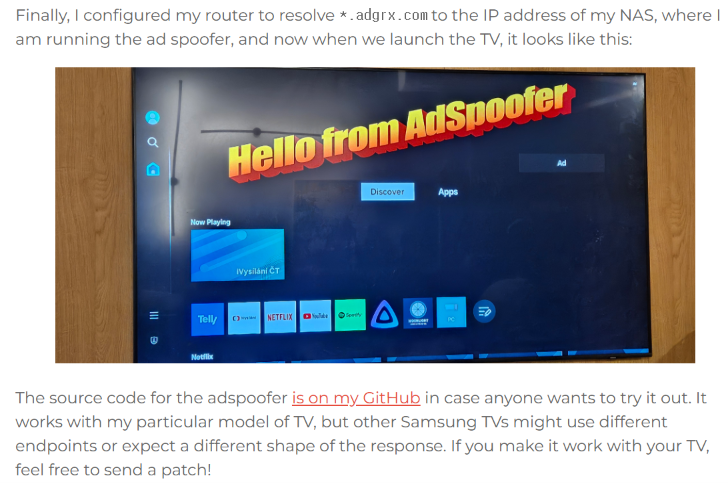 |
| ▲ 삼성 스마트TV의 인증서 보안 허점을 실험한 체코 개발자 다니엘 브라틸 블로그 갭처 |
17일 영국 IT 전문매체 더레지스터에 따르면 체코 개발자 다니엘 브라틸은 자신이 보유한 2022년형 삼성 스마트TV에서 홈 화면인 '스마트허브'의 광고를 가족사진으로 교체했다. 관련 프로그램과 실험 과정도 온라인에 공개했다.
브라틸은 인도 인증기관 이무드라(eMudhra)의 취약한 인증서 서명키를 활용했다. 인증기관은 인터넷에 연결된 기기가 접속 상대를 정상적인 서버로 믿을 수 있도록 디지털 인증서를 발급하는 역할을 한다.
앞서 이무드라의 중간 인증기관 인증서 8개와 관련된 개인키가 지나치게 단순해 쉽게 복원할 수 있다는 사실이 드러났다. 이 가운데 하나는 숫자 '4'에 불과했다. 이런 키로 위조한 인증서를 기기가 신뢰하면 정상 서버를 사칭하거나 통신 내용을 가로채고 바꾸는 데 악용할 수 있다.
브라틸은 자신의 TV가 해당 인증서를 여전히 신뢰하는 점을 이용해 광고 관련 통신을 분석했다. 이후 TV의 광고 요청을 가정 내 서버로 돌리고, 실제 광고 대신 가족사진을 표시할 정보를 전달하도록 했다. 해당 광고 도메인으로 전송되는 일부 추적 정보도 차단했다.
이번 실험은 브라틸이 소유한 특정 TV와 가정 내 네트워크에서 진행됐다. 그는 제품에 따라 광고 수신 방식이 달라 프로그램을 수정해야 할 수 있다고 설명했다.
이 방식은 TV가 문제가 된 인증서를 신뢰하는 동안에만 사용할 수 있다. 인증서가 만료되거나 제조사가 소프트웨어 업데이트를 통해 신뢰를 제거하면 작동하지 않는다. 브라틸도 광고 교체 기능을 유지하기 위해 업데이트를 차단하면 별도의 보안 위험이 발생할 수 있다고 밝혔다.
더레지스터는 보안 지원이 종료된 스마트TV 등 연결 기기가 취약한 인증서를 계속 신뢰할 경우 통신 가로채기 등의 위험에 노출될 수 있다고 지적했다.
이번 공개 자료에서 외부인이 타인의 TV를 무단 조작하거나 삼성 서버에 침입한 사례가 확인된 것은 아니다.
KPI뉴스 / 양지욱 기자 yjw@kpinews.kr
[ⓒ KPI뉴스. 무단전재-재배포 금지]


